Seguridad y privacidad
Privacidad que puedesverificar, no solo creer.
La pregunta «¿y los datos biométricos de mi gente?» es la correcta — y la mayoría de los proveedores la contesta con adjetivos. Aquí está nuestra respuesta completa: qué guardamos, qué descartamos, con qué base legal y qué puedes comprobar tú mismo.
Una solicitud ARCO, por dentro
Solicitud
Sin cuenta y sin trámite: el portal público recibe acceso, rectificación, cancelación u oposición.
día 0 · el plazo arranca aquí
Verificación
El titular confirma su correo con un enlace de un solo uso, válido por 24 horas.
correo · enlace de 24 h
Resolución
La bandeja del administrador muestra el plazo corriendo — en rojo cuando quedan 2 días.
≤ 20 días hábiles · LFPDPPP Art. 31
El plazo se calcula en días hábiles de verdad: descuenta sábados, domingos y los festivos del Art. 74 de la LFT — y corre desde la solicitud, no desde la verificación.
La base legal
La biometría laboral no se funda en un «acepto»
Casi todos los proveedores fundan la biometría en el consentimiento del trabajador. El problema es doctrinal: en una relación de trabajo, ese consentimiento se presume viciado — quien teme por su empleo no consiente libremente. Reguladores de Europa y América Latina llevan años diciéndolo.
Aletion está construido sobre la base correcta: registrar la asistencia es una obligación del patrón (LFT Art. 804), y tratar datos para cumplir una obligación derivada de la relación jurídica es lícito por sí mismo (Art. 9 fr. IV de la LFPDPPP). El consentimiento queda donde sí vale: en la elección del método.
Siempre hay método sin biometría — y no es una promesa
Cada colaborador elige su método de registro, y las opciones sin biometría (registro web, PIN o tarjeta en tu checador) aparecen primero. La regla vive en la base de datos: el expediente de tratamiento no se puede guardar si el esquema documentado no incluye al menos un método sin biometría — el sistema lo rechaza.
Minimización
El mejor dato biométrico es el que nunca recibimos
Las huellas se quedan en tu checador
La huella se verifica dentro del equipo, como siempre. Si el checador intenta enviar plantillas biométricas o fotos, Aletion las descarta sin leerlas — el código ni siquiera abre ese paquete. Y nunca le pedimos plantillas al equipo: solo recibimos la checada.
Selfies: apagadas por defecto, purgadas por reloj
La retención de selfies de verificación es opcional y viene apagada. Si la activas, se guardan cifradas y se purgan solas en el plazo que tú definas (90 días por defecto; acortarlo aplica también a las ya guardadas, ampliarlo solo a las nuevas) — y cada purga deja constancia en la bitácora.
Reconocimiento facial: próximamente, y con reglas
Cuando actives el rostro (próximamente), las plantillas se cifran con llave propia bajo KMS, jamás pasan por la inteligencia artificial del asistente, y su retiro es permanente e irreversible: la base de datos impide editarlas o borrarlas por fuera mientras el servicio está activo — y al terminar tu contrato se eliminan físicamente, junto con todo tu expediente operativo. Por defecto, el rostro registra y avisa — no bloquea a tu gente.
Derechos ARCO
ARCO dentro del producto, con el plazo a la vista
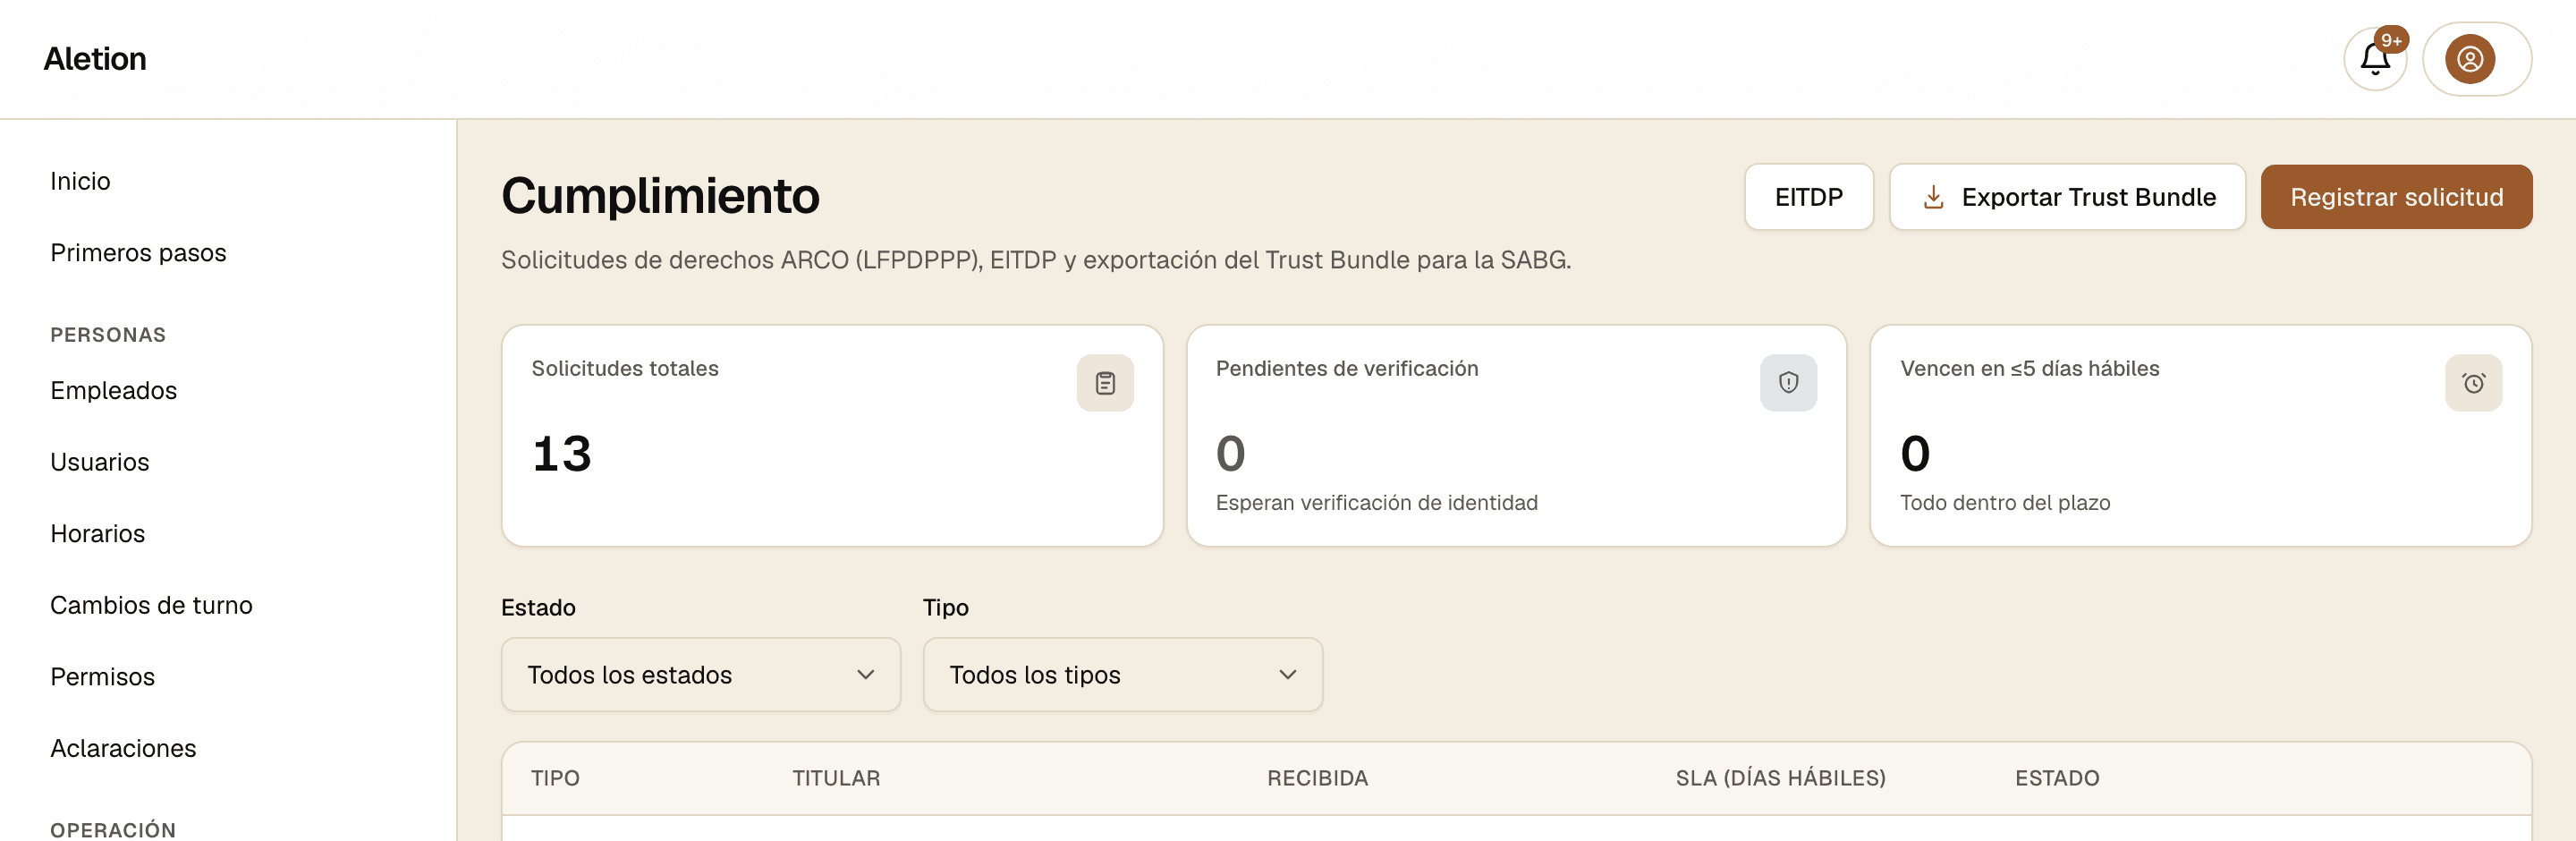
Los derechos de acceso, rectificación, cancelación y oposición no se atienden en un correo perdido: tu gente los ejerce desde un portal público sin necesidad de cuenta, y tú los resuelves en una bandeja donde el plazo legal corre a la vista.
- Portal público: cualquier titular presenta su solicitud sin cuenta, y el plazo de 20 días hábiles arranca en ese momento.
- La bandeja de cumplimiento muestra cada solicitud con su contador — en ámbar a 5 días del vencimiento, en rojo a 2.
- El administrador también puede levantar solicitudes en nombre de un titular que llegó por ventanilla o por papel.
- Cada paso queda en la bitácora: recepción, verificación y resolución con su fecha.
La bitácora
Nadie edita la historia sin que se note
Cada evento importante — una checada corregida, una solicitud ARCO, un cambio de método — queda en una bitácora encadenada por hash: cada registro amarra al anterior. Cambiar el pasado rompe la cadena, y la verificación lo delata.
La base de datos misma tiene prohibido editar o borrar esos registros — la restricción aplica incluso para nuestros propios roles de servicio. Y la verificación es un botón, no un acto de fe: el producto recalcula la cadena y te dice exactamente qué revisó.
El expediente completo, en un clic
El Trust Bundle exporta tu expediente para una revisión o una investigación: avisos de privacidad, procedimiento y solicitudes ARCO, consentimientos, la cadena de bitácora con sus sellos diarios internos y el expediente de tratamiento — cada archivo con su huella SHA-256. Disponible desde el plan Esencial. La constancia NOM-151 con un prestador acreditado viene en camino: hoy los sellos son internos, y te lo decimos así.
NOM-151 en integraciónLos documentos
El papeleo que la LFPDPPP te exige, incluido
Aletion genera y mantiene por ti los documentos que una revisión te va a pedir — como apoyo para cumplir, no como asesoría legal.
Aviso de privacidad — la triada completa
Integral, simplificado y corto, con los datos de tu empresa, la base legal correcta y una liga pública propia para tu gente.
Procedimiento ARCO documentado
El procedimiento interno que explica cómo tu empresa recibe, verifica y resuelve solicitudes — listo para exhibirse.
Expediente de tratamiento (EITDP)
La evaluación de impacto por empresa que documenta métodos, base legal y salvaguardas — con la regla de método sin biometría aplicada por el sistema.
Honestidad de infraestructura
Dónde viven tus datos — dicho claro
La base de datos vive en Supabase sobre AWS en Virginia, Estados Unidos; los servidores de aplicación en Hetzner, Alemania; y las llaves de cifrado biométrico en el KMS de AWS. La lista completa de encargados, con país y propósito, está publicada en el aviso de privacidad — no en letras chiquitas.
Todo descansa cifrado a nivel de infraestructura (AES-256 del proveedor); las plantillas biométricas y las selfies llevan además cifrado propio de aplicación bajo KMS. El acceso al producto es sin contraseñas — el mismo correo trae un enlace y un código de acceso, ambos de un solo uso, y ambos caducan en 5 minutos (el enlace de verificación ARCO, arriba, dura 24 horas: son flujos distintos) — así que no hay una base de contraseñas que robar. Y el aislamiento entre empresas se aplica en el motor de la base de datos (RLS), no solo en la aplicación.
Sin certificaciones inventadas
Hoy Aletion no tiene ISO 27001 ni SOC 2, y no vamos a fingirlas con una insignia. Nuestros proveedores de infraestructura tienen las suyas — y son de ellos, no nuestras. Lo que sí tenemos es verificable en el producto: la bitácora encadenada, el aislamiento por empresa y la minimización biométrica. Cuando tengamos una certificación propia, la verás aquí con fecha.
Dudas
Preguntas frecuentes
- ¿Mis colaboradores están obligados a dar su huella o su rostro?
- No. Siempre existe un método sin biometría — registro web, PIN o tarjeta — y cada colaborador elige el suyo. El sistema ni siquiera permite documentar un esquema solo-biométrico: la regla está en la base de datos, no en un manual.
- ¿Dónde quedan las huellas que ya están en mi checador?
- En tu checador, que es donde siempre han estado. La verificación ocurre dentro del equipo; Aletion recibe solo la checada — quién, cuándo y por qué método — y descarta sin leer cualquier plantilla o foto que el equipo intente enviar.
- ¿Cómo ejerce un colaborador sus derechos ARCO?
- Desde el portal público, sin cuenta: presenta su solicitud, confirma su correo con un enlace de un solo uso y la empresa resuelve dentro del plazo legal de 20 días hábiles, que corre desde la solicitud. El administrador ve el contador en su bandeja y también puede levantar solicitudes en nombre de un titular.
- ¿Dónde están alojados los datos?
- En Estados Unidos (base de datos en Supabase/AWS, Virginia) y Alemania (servidores de aplicación en Hetzner), con la lista completa de encargados publicada en el aviso de privacidad. Preferimos decírtelo claro a esconderlo: la LFPDPPP no exige alojar en México, exige informar y proteger — y eso es verificable.
- ¿Tienen certificación ISO 27001, SOC 2 o NOM-151?
- No tenemos ISO 27001 ni SOC 2 hoy, y no las vamos a presumir hasta tenerlas. La constancia NOM-151 (que emite un prestador de servicios de certificación, no nosotros) está en integración: hoy la bitácora se sella con sellos internos diarios y el producto te lo dice tal cual.
Hablemos
¿Te preocupa la biometría? Es la pregunta correcta.
En la demo te enseñamos exactamente qué datos entran, cuáles se descartan y cómo se ve una solicitud ARCO corriendo — con tu operación, no con diapositivas.